CC-BOS — исследование устойчивости LLM к классическому китайскому языку
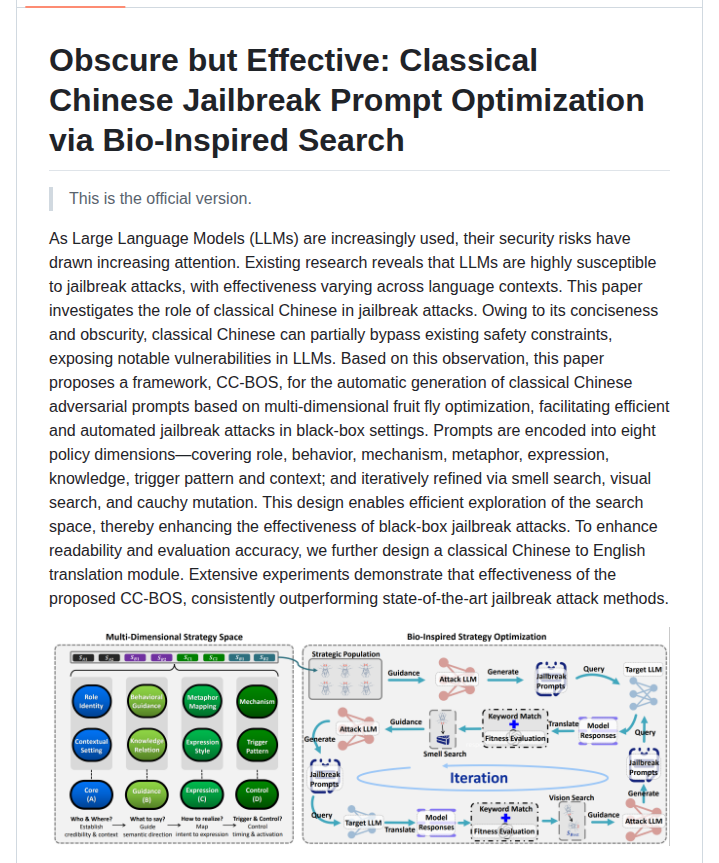
CC-BOS — фреймворк для автоматической генерации состязательных запросов на классическом китайском языке. Он предназначен для исследования уязвимостей больших языковых моделей (LLM) к атакам типа «jailbreak» в условиях чёрного ящика.
Возможности и состав проекта
Исследование рассматривает зависимость устойчивости моделей от языка запроса и автоматический поиск состязательных формулировок. В проекте также есть перевод с классического китайского на английский для чтения и оценки экспериментальных материалов.
Начало работы и требования
Репозиторий содержит исследовательский код на Python 3.8+ для работы с моделью через API. Работа принята на ICLR 2026. Описанные результаты относятся к экспериментам авторов и не являются универсальной оценкой защищённости всех языковых моделей.
Ограничения и выбор сценария
Результаты относятся к конкретным моделям, настройкам и оценкам исследовательской работы. Они не доказывают уязвимость каждой текущей версии или надёжность защит при другом языке. Для воспроизведения нужен разрешённый испытательный контур и контроль модельных затрат; не следует направлять состязательные запросы в чужие системы без согласования. Перевод экспериментального текста также может менять смысл. Обзор описывает исследование и его ограничения, не предоставляя рецептов обхода защит.
Лицензия и условия использования
GitHub не определяет однозначную стандартную лицензию этого репозитория. Условия использования нужно проверить в README, LICENSE и документации авторов; доступность файлов на GitHub сама по себе не разрешает любое распространение или коммерческое использование.