FOFA API Key Hunter — материалы об аудите раскрытых секретов
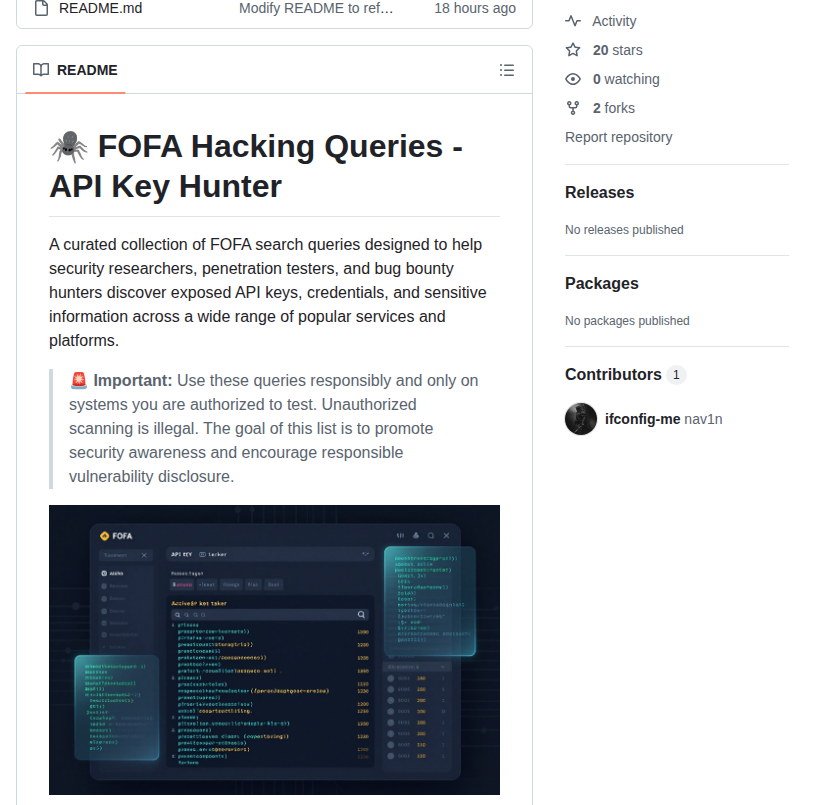
FOFA Hacking Queries - API Key Hunter — подборка материалов о поиске случайно раскрытых ключей API и учётных данных через FOFA. Она относится к исследованию утечек конфигурации и секретов в доступных из интернета системах.
Возможности и состав проекта
Репозиторий группирует примеры по видам секретов и сервисам, включая облачные платформы, платёжные системы и инструменты разработки. Это набор поисковых шаблонов, а не самостоятельный сканер или система устранения утечек.
Начало работы и требования
Для работы с подборкой используется платформа FOFA; отдельного приложения для установки в репозитории нет. Материалы предназначены для аудита собственных ресурсов и систем, на проверку которых получено разрешение.
Ограничения и выбор сценария
Подборка не проверяет действительность найденного ключа и не устраняет раскрытие. Совпадение поискового шаблона может быть примером, устаревшим значением или ложным срабатыванием. Применяйте материалы только к своим активам либо явно разрешённой области проверки; не используйте чужие секреты для входа или запросов. Практический результат аудита — подтверждённый владельцем инцидент, закрытый доступ, отзыв ключа и проверка причин утечки. Возможности FOFA и условия доступа к ней определяются отдельно.
Лицензия и условия использования
GitHub не определяет однозначную стандартную лицензию этого репозитория. Условия использования нужно проверить в README, LICENSE и документации авторов; доступность файлов на GitHub сама по себе не разрешает любое распространение или коммерческое использование.