SysWarden — управление защитной политикой Linux через nftables
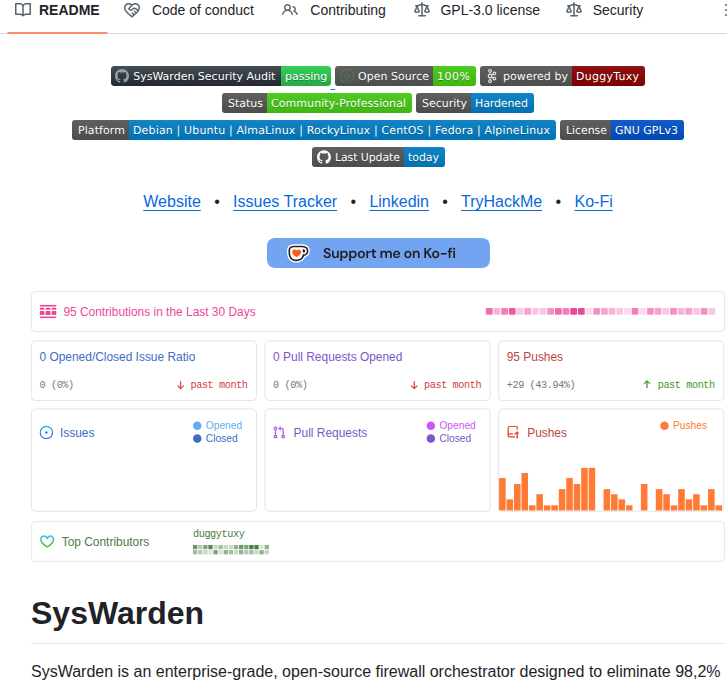
SysWarden — оркестратор безопасности для Linux, предназначенный для защиты хостов. Он позволяет применять единый, поддающийся проверке уровень защиты без использования дополнительных прокси-серверов в пути данных приложений.
Возможности и состав проекта
Проект объединяет политику nftables, телеметрию хоста, списки угроз и анализ логов WAAP для обнаружения и реагирования на инциденты. SysWarden поддерживает постоянные "черные" и "белые" списки, исключения для SSH, а также предоставляет локальную терминальную панель без необходимости использования браузерного сервиса или открытого порта.
Начало работы и требования
SysWarden разработан для Linux-хостов с архитектурой amd64 и поставляется в виде пакетов DEB, RPM и APK. Для работы требуется nftables, а также поддерживается ограниченная совместимость с firewalld и UFW, если активен только один из них.
Ограничения и выбор сценария
Инструмент меняет защитную политику хоста, поэтому до установки нужны резервный доступ и план восстановления сети. Совместимость с UFW/firewalld ограничена и зависит от выбранной схемы управления. Отчёт проверки одного релиза не подтверждает автоматически последующие сборки из исходников.
Лицензия и условия использования
GitHub определяет лицензию репозитория как GPL-3.0. Перед использованием и распространением проверьте полный текст LICENSE и отдельные условия зависимостей, данных или моделей: лицензия репозитория не заменяет их лицензии.