CTI-HAL — размеченный датасет отчётов о киберугрозах
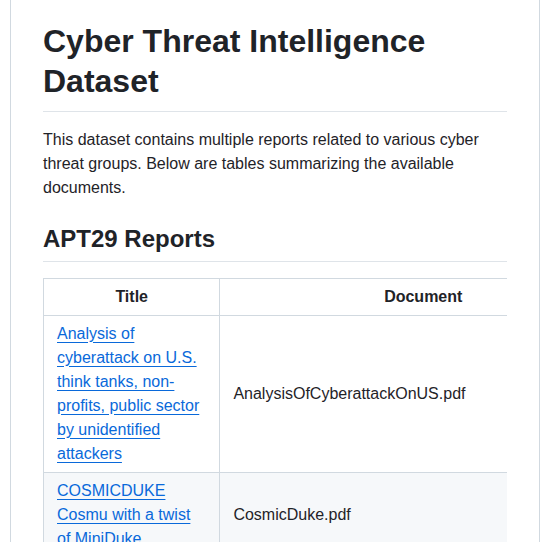
CTI-HAL — набор данных для анализа киберугроз, предназначенный для исследователей и специалистов в области кибербезопасности. Он предоставляет структурированную информацию об угрозах, извлечённую из отчётов по киберразведке, что упрощает автоматический анализ и оценку.
Возможности и состав проекта
Набор данных включает отчёты, связанные с различными группами угроз, такими как APT29, CARBANAK, FIN6, FIN7 и OILRIG. Каждый отчёт содержит информацию о тактиках, техниках и процедурах (TTPs) этих групп, что позволяет глубже изучать их деятельность и методы.
Начало работы и требования
Сначала изучите структуру размеченных отчётов и связанную научную публикацию, затем выберите данные для своей задачи извлечения TTP. Это исследовательский корпус, а не программа защиты компьютера или актуальная лента всех угроз.
Ограничения и выбор сценария
Ручная разметка по MITRE ATT&CK не гарантирует полноту охвата групп и техник. При оценке модели важно разделять обучающие и тестовые данные и учитывать возраст отчётов. Ссылка на научную публикацию не заменяет проверки лицензии исходных отчётов и самого датасета.
Лицензия и условия использования
GitHub не определяет однозначную стандартную лицензию этого репозитория. Условия использования нужно проверить в README, LICENSE и документации авторов; доступность файлов на GitHub сама по себе не разрешает любое распространение или коммерческое использование.