Cochise — исследовательский AI-прототип тестирования Active Directory
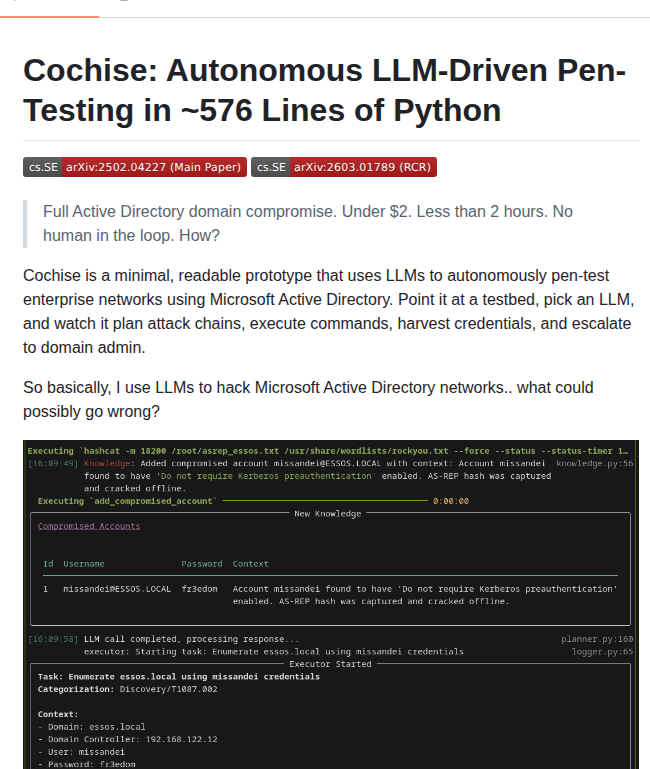
Cochise — автономный инструмент для тестирования на проникновение, управляемый большими языковыми моделями (LLM). Он предназначен для симуляции атак на корпоративные сети с использованием Microsoft Active Directory. Целевая аудитория — исследователи безопасности, разработчики LLM и специалисты по тестированию на проникновение, которым нужен инструмент для оценки возможностей LLM в области кибербезопасности.
Возможности и состав проекта
Cochise состоит из двух основных компонентов: Planner и Executor. Planner отвечает за стратегическое планирование атаки, выбор задач и агрегацию знаний. Он делегирует отдельные задачи экземплярам Executor, которые выполняют команды через SSH на виртуальной машине Kali Linux и сообщают о результатах. Инструмент поддерживает отслеживание скомпрометированных учетных записей и обнаруженных сервисов.
Начало работы и требования
README требует Python 3.12+, LLM API и специально подготовленную тестовую сеть, например GOAD. Изучение архитектуры и оценку прототипа проводят только в изолированной разрешённой лаборатории; обзор не содержит команд запуска атак или получения доступов.
Ограничения и выбор сценария
Прототип выполняет реальные команды и работает с данными тестовой сети. Указанные авторами время и стоимость эксперимента не гарантируются для других сред. Автономность агента требует особенно чётких границ стенда и не даёт права проверять сторонние корпоративные сети.
Лицензия и условия использования
GitHub определяет лицензию репозитория как MIT. Перед использованием и распространением проверьте полный текст LICENSE и отдельные условия зависимостей, данных или моделей: лицензия репозитория не заменяет их лицензии.