PhantomShell — исследовательский фреймворк PowerShell и C2
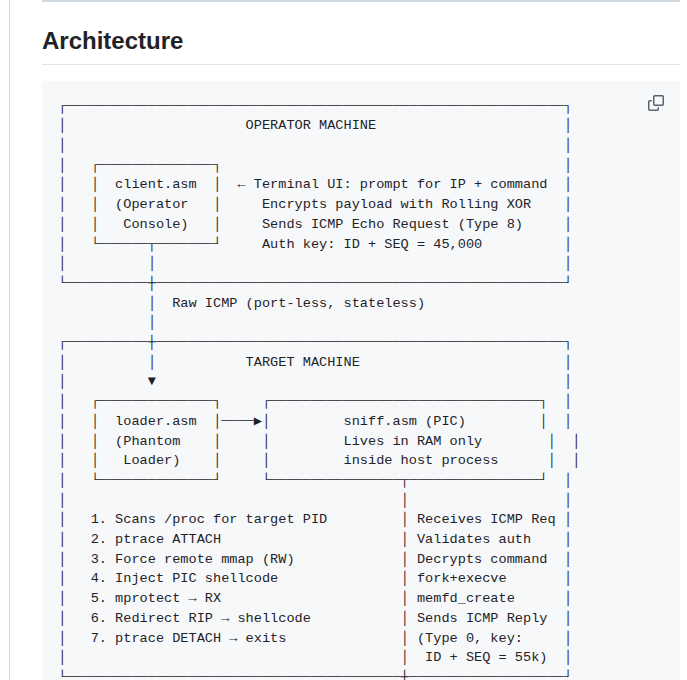
PhantomShell объединяет генератор PowerShell-полезных нагрузок и инфраструктуру C2 для разрешённого red-team тестирования. Обзор описывает назначение и границы исследовательского проекта.
Возможности и состав проекта
README описывает несколько форматов полезных нагрузок, профили обфускации и управление агентами через общую консоль. Это специализированный инструмент моделирования действий атакующего; перечень возможностей не подтверждает эффективность против конкретной защиты.
Начало работы и требования
Для исследования сначала изучают архитектуру и ограничения в разрешённой изолированной лаборатории. Здесь не приводятся процедуры генерации, доставки, обхода защиты или развёртывания полезных нагрузок. Требования Python следует сверять с выбранным выпуском.
Ограничения и выбор сценария
Заявленный обход Windows Defender или AMSI — характеристика, указанная авторами, а не гарантия необнаружимости. Инструмент не подходит для повседневного удалённого администрирования и допускает тестирование только в явно разрешённой среде.
Лицензия и условия использования
GitHub определяет лицензию репозитория как AGPL-3.0. Перед использованием и распространением проверьте полный текст LICENSE и отдельные условия зависимостей, данных или моделей: лицензия репозитория не заменяет их лицензии.